چرا نیروگاه خورشیدی به امنیت سایبری نیاز دارد؟
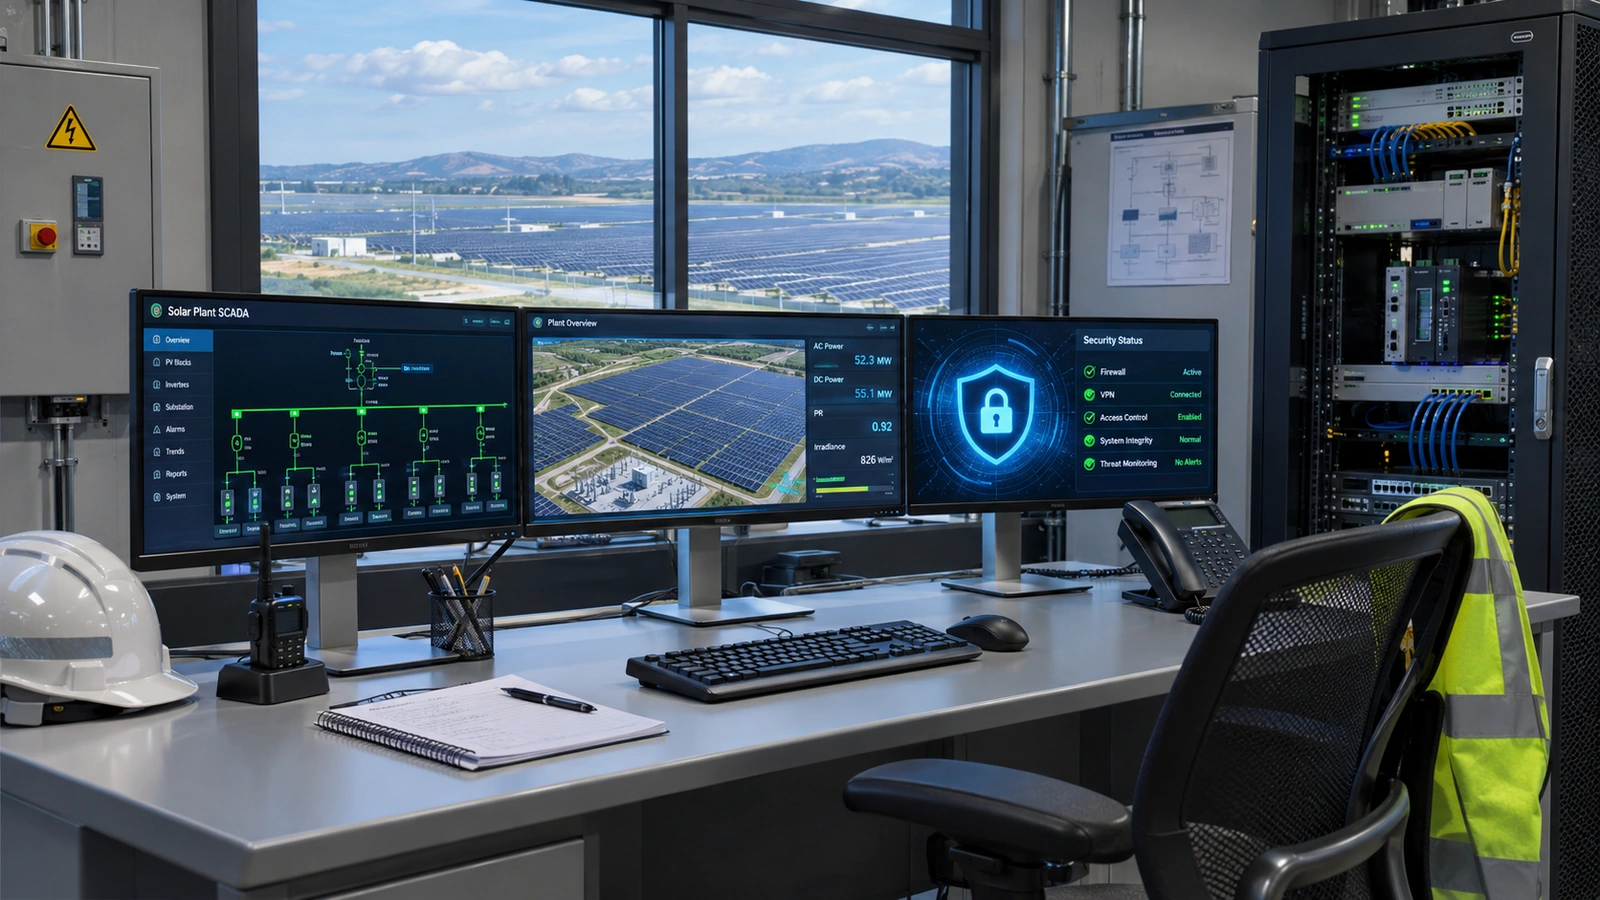
نیروگاه خورشیدی شبکهای از تجهیزاتی است که اطلاعات تولید و وضعیت فنی را جابهجا میکنند: اینورتر، دیتالاگر، کنتور، کنترلر نیروگاه، دروازه ارتباطی، سامانه SCADA و در بعضی پروژهها سامانه مدیریت انرژی و ذخیرهساز باتری. اتصال همین تجهیزات به اینترنت، شبکه داخلی پیمانکار یا سرویس ابری میتواند مسیر نفوذ ایجاد کند. پیامد نفوذ لزوماً سرقت اطلاعات نیست؛ تغییر تنظیمات توان راکتیو، قطع گروهی اینورترها، اختلال در ثبت داده یا غیرفعالشدن پایش از سناریوهای مهم هستند.
امنیت سایبری در نیروگاه، با پشتیبانگیری از یک داشبورد شروع و تمام نمیشود. باید بدانیم کدام فرمان میتواند وضعیت فیزیکی تجهیزات را تغییر دهد، چه کسی اجازه ارسال آن را دارد، مسیر حرکت فرمان چیست و وقوع رفتار غیرعادی چگونه ثبت و محدود میشود.
معماری ارتباطات: دارایی، جریان داده و مرز اعتماد
یک معماری ساده ممکن است شامل شبکه مدیریت اداری، شبکه عملیات (OT)، شبکه کنترل اینورترها و اتصال اینترنت برای پشتیبانی سازنده باشد. مرز هر بخش باید مشخص باشد. تجهیزی که فقط داده اندازهگیری میفرستد نباید بدون ضرورت مجاز به فرمان قطع و وصل باشد. دسترسی راهدور پیمانکار نیز باید به دارایی مشخص، مدت مشخص و سطح اختیار لازم محدود شود.
داراییهایی که باید شناسنامه داشته باشند عبارتاند از: مدل و نسخه فریمور هر اینورتر، دیتالاگرها، سوییچها، روترها، سرورهای SCADA، کنتورهای هوشمند، PLC/RTU، حسابهای کاربری، کلیدهای رمزنگاری و ارتباطات با پلتفرم ابری. بهروزرسانی سند داراییها هنگام تعویض قطعه ضروری است؛ فهرست اولیه پس از بهرهبرداری سریعاً قدیمی میشود.
تفاوت IT و OT در مدیریت ریسک
در سامانه اداری معمولاً محرمانگی اطلاعات اهمیت اصلی دارد؛ در شبکه عملیاتی، دسترسپذیری و حفظ عملکرد ایمن فرایند در اولویت بالاتری قرار میگیرد. یک اقدام مانند بازنشانی خودکار، اسکن تهاجمی شبکه یا نصب عجولانه وصله نرمافزاری ممکن است برای سرور اداری کمخطر باشد، اما توقف فرآیند کنترل نیروگاه ایجاد کند. بنابراین برنامه وصله و آزمون باید با پنجره نگهداری و سناریوی بازگشت به نسخه قبلی هماهنگ شود.
چارچوبهایی مانند IEC 62443 و راهنماهای NIST مبنایی برای منطقهبندی، سطوح امنیت، ارزیابی ریسک و مدیریت چرخه عمر فراهم میکنند. شماره استاندارد را نباید جایگزین طراحی متناسب با سایت و الزام قرارداد اتصال دانست.
خطر در پروتکلهای ارتباط صنعتی
Modbus RTU و Modbus TCP در بسیاری از تجهیزات انرژی برای قرائت رجیستر یا نوشتن فرمان استفاده میشوند. در پیادهسازیهای سنتی این پروتکلها، احراز هویت و رمزنگاری در خود پروتکل فراهم نیست؛ بنابراین نباید تصور کرد قرارگرفتن پورت Modbus پشت یک رمز عبور ساده بهتنهایی کافی است. معماری شبکه، دیواره آتش، کنترل دسترسی به میزبان و محدودیت دستورات نوشتنی ضرورت دارند.
ارتباط RS485 بهعلت ماهیت فیزیکی محلی از بسیاری از تهدیدهای مستقیم اینترنتی دور است، اما اگر یک دروازه ناامن RS485 را به شبکه IP متصل کند، ریسک به سطح همان دروازه منتقل میشود. پروتکلهای دارای سازوکارهای امنیتی نیز تنها با پیکربندی درست گواهی، کلید و احراز هویت مؤثرند.
تقسیمبندی شبکه و دسترسی راهدور
برای تفکیک قسمتهای عملیات و مدیریت، VLAN میتواند ابزار مفیدی باشد اما بهتنهایی دیواره امنیتی محسوب نمیشود. ترافیک بین Zoneها باید با فایروال سیاستمحور و حداقل پورتهای لازم کنترل شود. برای پشتیبانی راهدور، استفاده از VPN امن با احراز هویت چندعاملی، حساب اختصاصی هر فرد، مدت اعتبار محدود و ثبت نشست توصیه میشود.
قرارگرفتن پنل مدیریت اینورتر یا دیتالاگر با گذرواژه پیشفرض روی اینترنت، یکی از خطرناکترین پیکربندیهاست. ارتباط خروجی سرویس ابری باید از مسیرهای شناختهشده باشد؛ قابلیت کنترل از راهدور در صورت عدم نیاز میتواند غیرفعال یا محدود شود.
مدل تهدید و پیامد فیزیکی
یک مدل تهدید عملی پنج سؤال دارد: چه داراییای ارزش حفاظت دارد؛ مهاجم از کدام نقطه وارد میشود؛ چه مجوزی میتواند به دست آورد؛ چه فرمان یا دادهای را تغییر میدهد؛ و چه مانع مستقل جلوی پیامد فیزیکی را میگیرد. برای مثال، اگر حساب پیمانکار به تنظیمات تمام اینورترها دسترسی نوشتن داشته باشد، نشت اعتبارنامه میتواند به تغییر گروهی تنظیمات توان یا توقف تولید منجر شود.
نکته کلیدی آن است که ایمنی الکتریکی باید در برابر فرمان نامعتبر نیز تا حد امکان مستقل عمل کند. کنترلهای سایبری نباید جایگزین رله حفاظتی یا حفاظتهای سختافزاری شوند و نباید راهی برای غیرفعالسازی کنترلهای ایمنی حیاتی بدون تأیید و رویه مجاز وجود داشته باشد.
مدیریت فریمور و زنجیره تأمین
نسخه فریمور و فایل پیکربندی پیش از هر تغییر باید ثبت شود. برای بهروزرسانی، اصالت بسته از کانال معتبر سازنده، تطابق مدل دستگاه و نسخه و امکان بازگشت کنترل میشود. نصب نسخه آزمایشی یا فریمور با منبع نامشخص ممکن است پایداری کنترل شبکه را مختل کند. پس از بهروزرسانی نیز عملکرد ارتباط، حفاظت و مانیتورینگ بررسی میشود.
در خرید تجهیزات، قرارداد باید چرخه ارائه وصله امنیتی، مدت پشتیبانی، روش گزارش آسیبپذیری، تحویل مستندات و مسئولیت حسابهای ابری را مشخص کند. وابستگی کامل به یک حساب کاربری شخصی یا شماره موبایل پیمانکار برای دسترسی مدیریتی، خطر عملیاتی بلندمدت ایجاد میکند.
پایش رخداد و تشخیص اختلال
ثبت ورود ناموفق، تغییر تنظیمات، راهاندازی مجدد، تغییر زمان سیستم، قطع ارتباط سوییچ یا تغییر غیرمنتظره Setpoint باید فعال باشد. رویدادها برای مقایسه میان SCADA، کنتور و تجهیزات به زمانسنجی صحیح نیاز دارند. اگر سامانه SIEM وجود ندارد، حتی جمعآوری مرکزی لاگهای حیاتی و سیاست نگهداری مشخص ارزشمند است.
قطع ارتباط لزوماً به معنی توقف تولید نیست؛ برای تشخیص اختلال باید توان ثبتشده در کنتور PCC، جریان خروجی اینورتر و وضعیت شبکه ارتباطی را از یکدیگر جدا کرد. این تفکیک از توقف غیرضروری نیروگاه در پاسخ به یک اختلال صرفاً ارتباطی جلوگیری میکند.
نمونه ماتریس دسترسی
| نقش | خواندن داده | تغییر Setpoint | بهروزرسانی فریمور | مدیریت کاربران |
| اپراتور شیفت | بله | فقط محدوده مجاز و ثبتشده | خیر | خیر |
| مدیر فنی سایت | بله | طبق رویه تأیید | با برنامه نگهداری | محدود |
| پیمانکار پشتیبانی | فقط تجهیزات تخصیصیافته | موقت با تأیید | موقت و ثبتشده | خیر |
| مدیر امنیت | دسترسی به لاگ | معمولاً خیر | تأیید امنیتی | کنترل سیاستها |
پاسخ به حادثه و بازیابی
رویه واکنش باید پیش از حادثه تدوین شود: تشخیص نشانه، ثبت زمان، جداکردن مسیر آلوده بدون قطع کورکورانه تجهیزات ایمن، حفظ شواهد، اطلاع به تیم عملیات و برنامه بازگشت. پشتیبان آفلاین تنظیمات اینورتر و SCADA باید دورهای بازیابی آزمایشی شود. تغییر اعتبارنامهها تنها بخشی از بازیابی است؛ باید ریشه نفوذ، دستگاههای متاثر و تغییرات احتمالی فرمانها مشخص شود.
سناریوی آزمایشی مناسب میتواند از دسترس خارجشدن سرویس ابری یا خرابشدن گیتوی باشد: آیا نیروگاه همچنان با تنظیمات امن کار میکند، آیا داده محلی حفظ میشود و آیا اپراتور میتواند فرمانهای ضروری را از مسیر مجاز انجام دهد؟
چکلیست پایه امنیت نیروگاه
- فهرست تجهیزات، نسخه فریمور و مالک هر حساب بهروز است.
- هیچ رابط مدیریتی غیرضروری مستقیماً از اینترنت قابل دسترسی نیست.
- حسابهای پیشفرض تغییر کرده و احراز هویت قوی در دسترس است.
- شبکه اداری از شبکه عملیاتی و کنترل اینورتر جداست.
- دسترسی پیمانکار موقت، قابل لغو و دارای لاگ است.
- فایل پشتیبان تنظیمات و مسیر بازیابی آزموده شده است.
- برنامه مدیریت آسیبپذیری و وصله متناسب با ایمنی OT وجود دارد.
- فرمانهای حساس و تغییرات Setpoint در گزارش عملیات ثبت میشوند.
جمعبندی
امنیت سایبری نیروگاه خورشیدی بخشی از قابلیت اطمینان تولید است. طراحی دفاع لایهای، محدودسازی دسترسی نوشتنی، کنترل اتصال راهدور، ثبت رخداد و استقلال حفاظتهای فیزیکی، اثر خطای انسانی و حمله سایبری را کاهش میدهد. سطح کنترلها باید با ظرفیت نیروگاه، اهمیت شبکه و پیامد محتمل حادثه تناسب داشته باشد.
دیدگاهها
0 دیدگاه تأییدشدهبه این مطلب امتیاز دهید
هنوز امتیازی ثبت نشده است.
هنوز دیدگاه ای ثبت نشده است.